Microsoft Entra IDでは、すべてのユーザーが同じ操作をできるわけではありません。
ユーザーを作成できる人、グループを管理できる人、認証設定を変更できる人など、
管理できる範囲を「ロール(Role)」によって分けます。
このページでは、Entra IDにおける「管理者」と「ロール」の関係、
そして実務で重要となる最小権限の考え方を解説します。
管理者とロールって何?
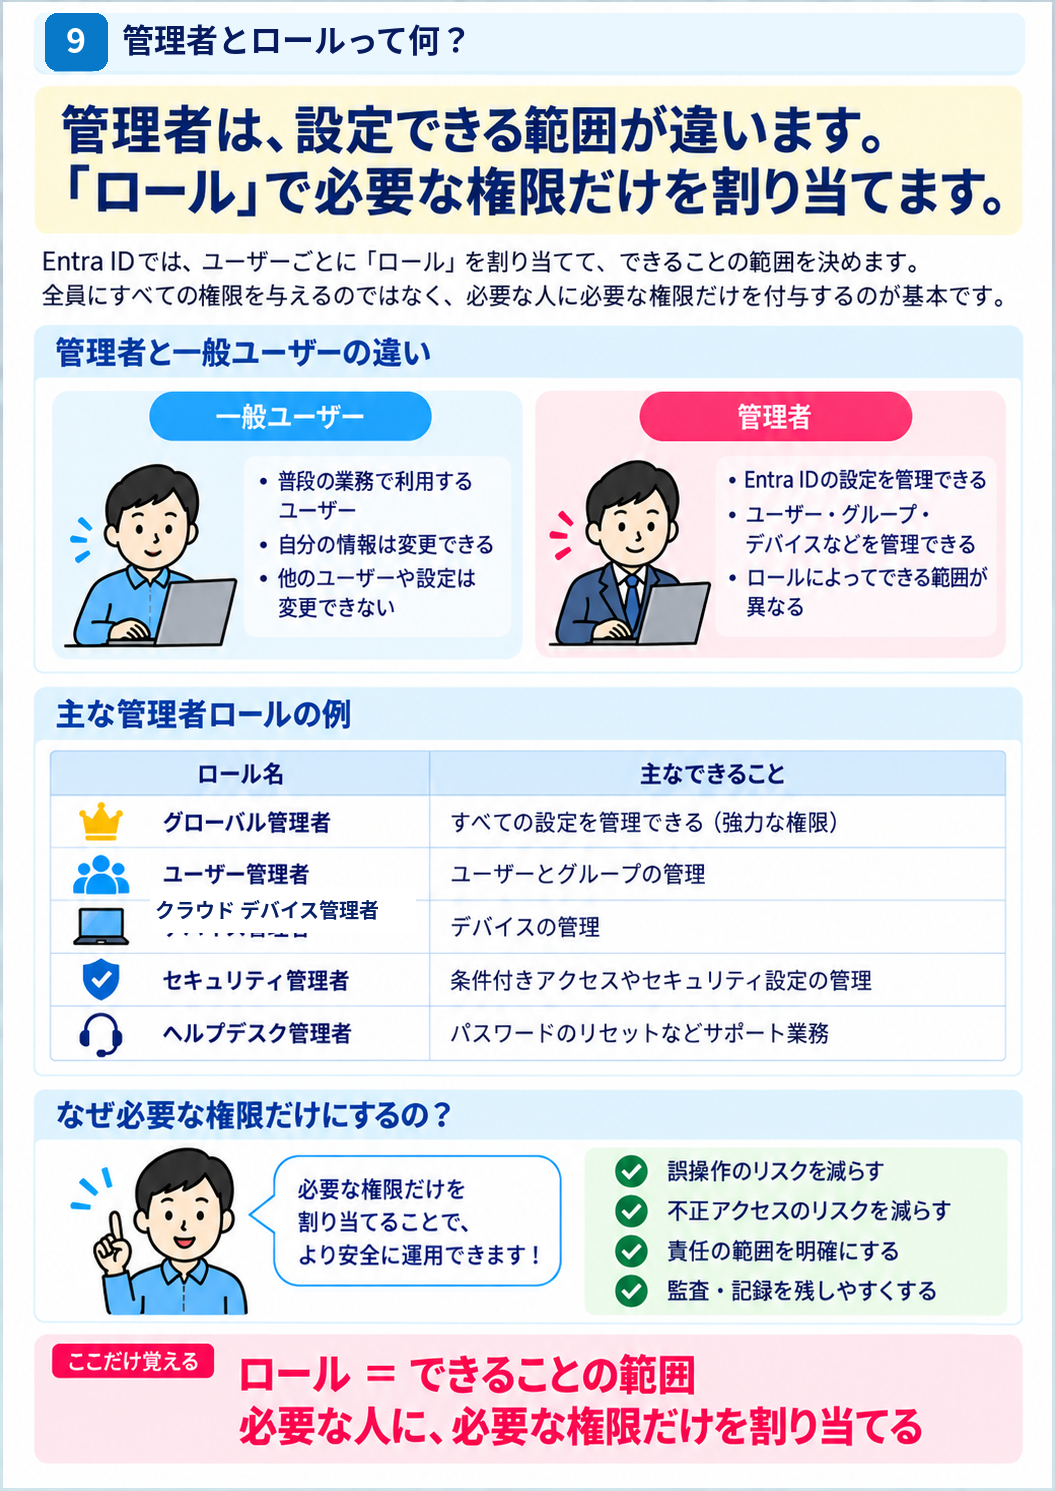
Entra IDでは、ユーザーに「管理者」という特別な種類のアカウントが存在するというより、
ユーザーに管理用のロールを割り当てることで、管理操作ができるようになる
と考えると分かりやすくなります。
たとえば、通常のユーザーに「ユーザー管理者」というロールを割り当てると、
そのユーザーは他のユーザーを管理できるようになります。
つまり基本的な関係は次のようになります。
ユーザー + 管理者ロール = 管理操作ができるユーザー
ロールとは「何を管理できるか」を決めるもの
ロール(Role)は、ユーザーがEntra ID上で
どの管理操作を実行できるかを決めるための仕組みです。
代表的なロールには、次のようなものがあります。
| ロール | 主な役割 |
|---|---|
| グローバル管理者 | Entra IDを含むMicrosoftの管理機能に対して非常に広い管理権限を持つ |
| ユーザー管理者 | ユーザーやグループなどを管理する |
| 認証管理者 | ユーザーの認証方法などを管理する |
| 条件付きアクセス管理者 | 条件付きアクセスポリシーを管理する |
| グローバル閲覧者 | 多くの管理設定を参照できるが、基本的に変更はできない |
実際のEntra IDには、これ以外にも多数の組み込みロールがあります。
すべて覚える必要はありません。
まずは、
「管理内容ごとにロールが分かれている」
という仕組みを理解しておけば十分です。
グループとロールは何が違う?
前の章で説明した「グループ」と、今回説明している「ロール」は似て見えますが、
役割が異なります。
| グループ | ロール | |
|---|---|---|
| 目的 | ユーザーをまとめる | 管理権限を与える |
| 例 | 営業部、技術部、管理職 | ユーザー管理者、認証管理者 |
| 主な用途 | アクセス許可や設定の対象をまとめる | 管理操作を許可する |
簡単に整理すると、
グループ = 「誰をまとめるか」
ロール = 「何を管理できるか」
と覚えておくと混乱しにくくなります。
グローバル管理者とは
Entra IDで特に重要なのが、
グローバル管理者(Global Administrator)です。
グローバル管理者は非常に強い管理権限を持っており、
Entra IDだけでなくMicrosoft 365の各種管理機能にも大きな影響を与えます。
そのため、
- ユーザーを管理したい
- パスワードをリセットしたい
- 認証設定を変更したい
- 条件付きアクセスを設定したい
といった個別の管理作業を行うために、
すべての管理者へグローバル管理者を割り当てる運用は適切ではありません。
重要なのは「最小権限」
Entra IDの権限設計で非常に重要なのが、
最小権限(Least Privilege)という考え方です。
最小権限とは、
「その人の仕事に必要な権限だけを与える」
という考え方です。
たとえば、ユーザー管理だけを担当する人であれば、
グローバル管理者ではなく、ユーザー管理に必要なロールを割り当てます。
必要以上に強い権限を持たせなければ、
アカウントが侵害された場合や管理者が誤操作した場合でも、
影響範囲を小さくできます。
グローバル管理者を普段使いしない
実務では、グローバル管理者権限を持ったアカウントを
普段のメールやWeb閲覧などに使用しないことも重要です。
強い管理権限を持ったアカウントを日常的に使用すると、
そのアカウントが侵害された場合の被害が非常に大きくなるためです。
基本的には、
- 普段の業務は通常のユーザー権限で行う
- 管理作業には必要な管理ロールを使用する
- 必要以上にグローバル管理者を増やさない
という形で権限を分離して考えます。
さらに安全にする仕組み「PIM」
大きな組織や、より厳密に管理者権限を管理する環境では、
Privileged Identity Management(PIM)
という仕組みも利用できます。
PIMを使用すると、管理者ロールを常に有効にしておくのではなく、
必要なときだけ一時的に管理者権限を有効化する
といった運用ができます。
イメージとしては、
通常時:一般ユーザー
↓
管理作業が必要
↓
PIMでロールを有効化
↓
管理作業
↓
一定時間後に権限終了
という流れです。
最初の段階ではPIMの細かな設定まで覚える必要はありません。
まずは、
「強い管理者権限を常時持たせない仕組みがある」
ことを覚えておきましょう。
実務ではどう考える?
たとえば、社内に次の3人の担当者がいるとします。
| 担当者 | 担当業務 | 考え方 |
|---|---|---|
| Aさん | 社員アカウントの作成・削除 | ユーザー管理に必要なロールを割り当てる |
| Bさん | 認証方法の管理 | 認証管理に必要なロールを割り当てる |
| Cさん | Entra ID全体の管理 | 必要な範囲で強い管理ロールを使用する |
全員にグローバル管理者を付けるのではなく、
担当業務に合わせて権限を分ける
のが基本です。
この章で覚えること
- 管理者とは、管理用ロールを割り当てられたユーザーと考える
- ロールは「何を管理できるか」を決める
- グループはユーザーをまとめ、ロールは管理権限を与える
- グローバル管理者は非常に強い権限を持つ
- 必要な権限だけを与える「最小権限」が基本
- 強い管理者権限を日常利用しない
- PIMを使うと必要なときだけ管理権限を有効化できる
ここまでの関係を整理
第1章からここまでをつなげると、次のようになります。
テナント
↓
ユーザーを作成
↓
グループでユーザーをまとめる
↓
必要なユーザーへ管理者ロールを割り当てる
ここまでで、
「誰がEntra IDを利用し、誰が管理できるのか」
という基本構造が見えてきました。
次の章では、ユーザーではなく
「PCなどのデバイスをEntra IDでどのように扱うのか」
を見ていきます。